Sommaire
- Ce qu’il faut et ce qu’on obtient
- Le processus de l’ISO 31000 appliqué au projet
- 1. Fixer les critères avant de coter
- 2. Identifier les risques
- 3. Coter : la matrice probabilité × gravité
- 4. Choisir la réponse
- Le registre des risques de l’exemple
- 5. Suivre et revoir à chaque jalon
- Les erreurs qui rendent le registre inutile
- Du projet à l’entreprise
- Et l’AMDEC ?
Un risque, selon la norme ISO 31000:2018, est l’effet de l’incertitude sur les objectifs. Dans un projet, les objectifs sont connus : un délai, un budget, une performance. Le management des risques consiste à repérer ce qui peut les faire manquer, à le coter, à décider quoi faire, puis à suivre ces décisions jusqu’à la fin du projet.
Cette page applique le processus de l’ISO 31000 à un projet technique et livre ses deux outils : une matrice probabilité × gravité et un registre des risques rempli. L’exemple est fictif et suivi dans tout le dossier sur la gestion de projet technique : le remplacement d’une ligne de conditionnement de flacons, du 4 janvier au 12 août 2027.
En bref
- Écrivez chaque risque en trois temps : une cause, un événement incertain, un effet sur le délai, le coût ou la performance.
- Cotez-le sur une matrice probabilité × gravité dont vous fixez les échelles et les seuils avant de coter.
- Choisissez une réponse : éviter, réduire, transférer ou accepter, avec une action, un responsable et une échéance.
- Revoyez le registre à chaque jalon : un registre rempli au lancement puis rangé ne protège de rien.
Ce qu’il faut et ce qu’on obtient
Pour démarrer, trois documents suffisent : le planning (le diagramme de Gantt avec son chemin critique), le cahier des charges (les niveaux à atteindre) et le budget. Réunissez ensuite deux heures les personnes qui connaissent le terrain : méthodes, achats, production, maintenance, qualité.
En sortie : une matrice où chaque risque a sa place, et un registre d’une ligne par risque. Sur l’exemple, neuf risques, dont deux à traiter avant le jalon suivant.
Le processus de l’ISO 31000 appliqué au projet
L’ISO 31000:2018 décrit un processus en étapes, entouré de deux activités continues. Dans un projet, il prend cette forme :
- Communication et consultation : associer les personnes concernées à chaque étape, pas seulement le chef de projet.
- Périmètre, contexte et critères : dire sur quoi porte l’analyse (le projet, pas l’entreprise) et fixer les échelles de cotation.
- Appréciation du risque, en trois temps : l’identification (trouver et décrire les risques), l’analyse (estimer leur probabilité et leur gravité), l’évaluation (comparer le résultat aux critères pour décider lesquels traiter en premier).
- Traitement du risque : choisir une option et la mettre en œuvre dans un plan d’actions.
- Suivi et revue : vérifier que les actions sont faites et qu’elles marchent, repérer les nouveaux risques.
- Enregistrement et élaboration de rapports : le registre, et ce qu’on en présente au comité de pilotage.
La norme est un guide, pas une procédure : elle dit quoi faire, pas avec quelle échelle ni quel tableau. Les étapes qui suivent sont un choix pratique, adapté à un projet de quelques mois.
1. Fixer les critères avant de coter
Coter sans échelle, c’est obtenir neuf avis différents sur le même risque. Fixez deux échelles de 1 à 4 et des seuils de décision, écrits dans le plan de management des risques.
| Note | Probabilité | Gravité (délai, coût ou performance) |
|---|---|---|
| 1 | rare | mineure : moins d’une semaine, moins de 1 % du budget |
| 2 | possible | sensible : une à deux semaines, jusqu’à 5 % du budget |
| 3 | probable | grave : plus de deux semaines, ou une performance réduite |
| 4 | fréquent | critique : jalon client manqué, ou performance non atteinte |
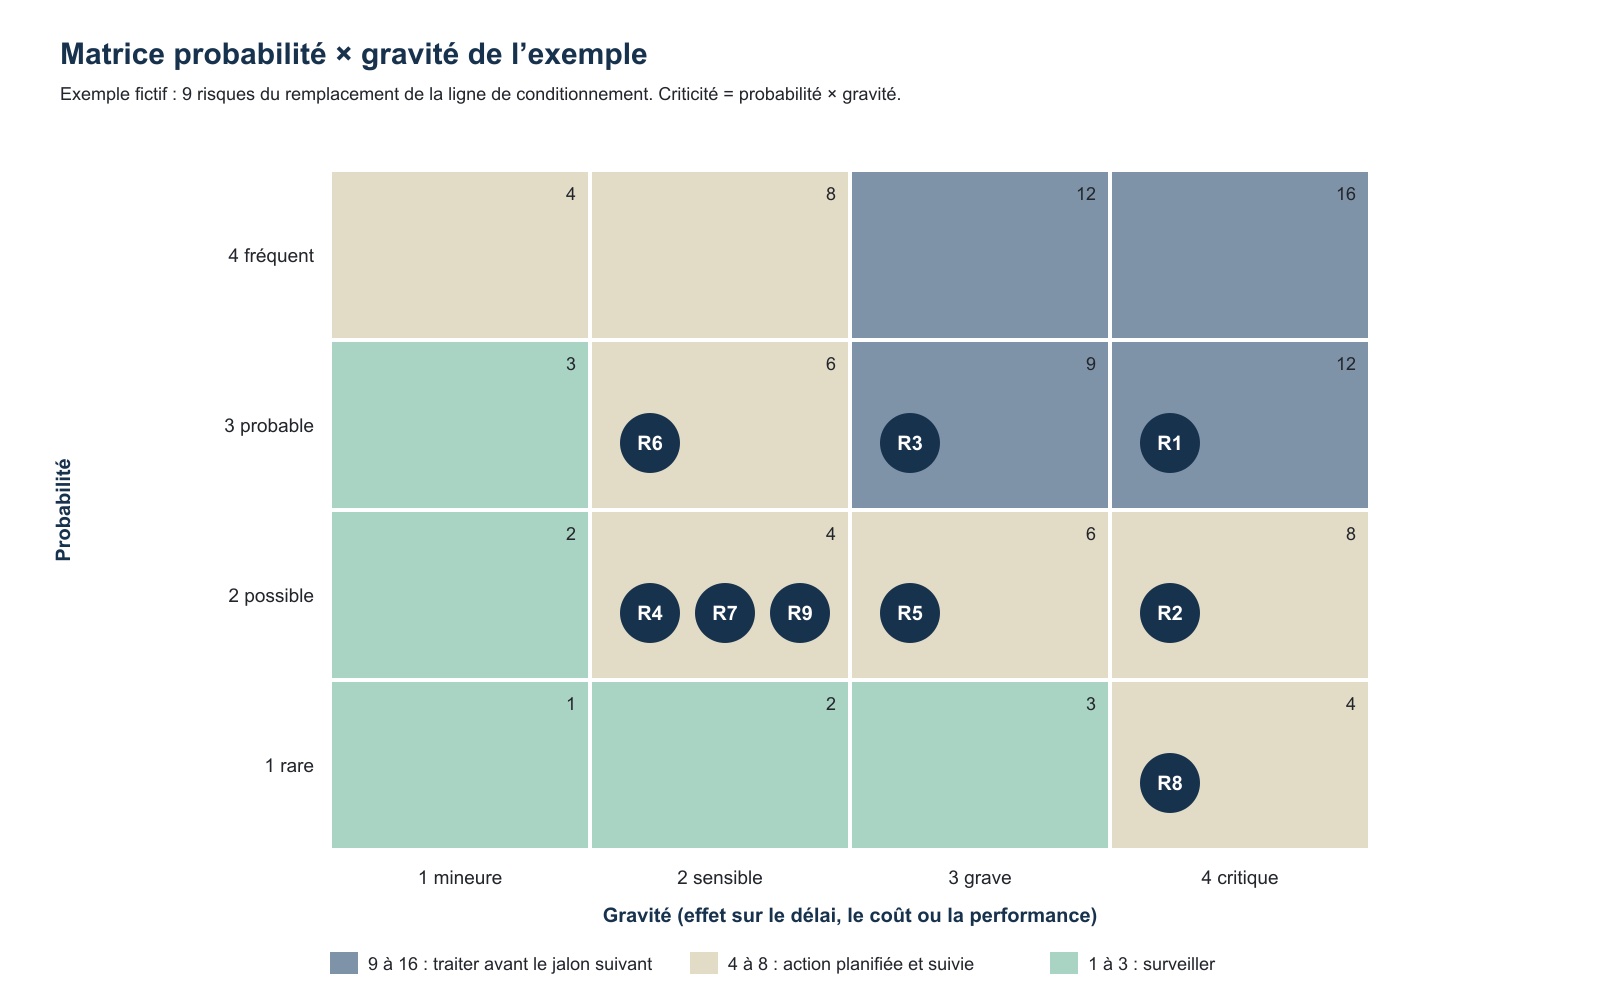
La criticité est le produit des deux notes, de 1 à 16. Sur l’exemple, trois seuils : de 9 à 16, traiter avant le jalon suivant ; de 4 à 8, action planifiée et suivie ; de 1 à 3, surveiller. Ces valeurs sont un choix du projet, pas une règle de la norme : un projet de sécurité choisira des seuils plus bas.
2. Identifier les risques
Partez des documents, pas d’une feuille blanche.
- Le planning : chaque tâche du chemin critique, chaque tâche confiée à un seul fournisseur, chaque jalon client.
- Le cahier des charges : chaque niveau impératif (F0), chaque critère qui n’a jamais été mesuré sur une ligne de ce type.
- Le retour d’expérience des projets passés : ce qui a déjà mal tourné.
Écrivez chaque risque en trois temps : « à cause de [cause], [événement incertain] peut se produire, ce qui entraînerait [effet sur un objectif] ». Par exemple : à cause d’un carnet de commandes chargé chez le fournisseur, la fabrication peut prendre du retard, ce qui décalerait la réception d’autant, puisque la fabrication est sur le chemin critique.
Distinguez trois choses que les registres mélangent : une cause (le fournisseur est chargé) n’est pas un risque ; un problème (la dalle est fissurée, c’est constaté) n’est plus un risque, il se traite tout de suite ; un risque est un événement qui peut arriver ou non.
3. Coter : la matrice probabilité × gravité
Chaque risque reçoit une note de probabilité et une note de gravité, et se place dans la matrice. Cotez la gravité sur l’objectif le plus touché : un retard de fabrication touche le délai, une cadence non atteinte touche la performance.
Sur l’exemple, deux risques tombent dans la zone haute : R1, le retard de fabrication (probable, critique : 12), et R3, l’arrêt de production plus long que prévu (probable, grave : 9). Les sept autres sont en zone moyenne, de 4 à 8 : aucun n’est sous le seuil de surveillance simple.
4. Choisir la réponse
Pour une menace, quatre réponses couvrent la plupart des cas.
| Réponse | Principe | Sur l’exemple |
|---|---|---|
| Éviter | supprimer la cause ou changer le plan pour que le risque ne puisse plus survenir | R5 : les formats sont figés dans le cahier des charges, tout nouveau format passe par une demande de modification après la réception |
| Réduire | diminuer la probabilité, la gravité, ou les deux | R1 : points d’avancement mensuels chez le fournisseur et pénalités de retard ; R3 : stock tampon de produits finis constitué avant l’arrêt |
| Transférer | faire porter l’effet financier par un tiers, par contrat ou assurance | R7 : prix ferme et non révisable ; R2 : cadence garantie au contrat, avec une retenue de garantie jusqu’à la réception |
| Accepter | ne rien ajouter, en connaissance de cause, avec un plan de repli | R9 : panne de l’ancienne ligne avant l’arrêt programmé, couverte par les pièces critiques déjà en stock |
Le PMBOK ajoute une cinquième réponse, l’escalade, quand le risque dépasse ce que le projet peut traiter et doit remonter à la direction. L’ISO 31000 liste, elle, davantage d’options, dont éliminer la source de risque, modifier la vraisemblance, modifier les conséquences, partager le risque ou le maintenir par une décision argumentée : les quatre réponses du tableau les regroupent.
Le registre des risques de l’exemple
Une ligne par risque, une tâche du planning, une réponse, un responsable, une échéance. Le registre ci-dessous est celui de l’exemple au lancement ; la criticité est cotée avant traitement.
| N° | Risque | Tâche concernée | P | G | Criticité | Réponse et action | Responsable | Échéance |
|---|---|---|---|---|---|---|---|---|
| R1 | Retard de fabrication chez le fournisseur | 6, chemin critique | 3 | 4 | 12 | Réduire : points d’avancement mensuels, pénalités au contrat | Chef de projet | à la commande, 5 mars |
| R2 | Cadence de 6 000 flacons/h non atteinte aux essais sur site | 12 | 2 | 4 | 8 | Transférer : cadence garantie, retenue jusqu’à la réception | Achats | à la commande |
| R3 | Arrêt de production plus long que prévu | 10 et 11 | 3 | 3 | 9 | Réduire : stock tampon de produits finis avant l’arrêt | Production | 16 juin |
| R4 | Dalle inadaptée aux nouveaux massifs | 7 | 2 | 2 | 4 | Réduire : sondage de la dalle avant la commande | Travaux neufs | 5 mars |
| R5 | Ajout d’un nouveau format en cours de projet | 2 à 6 | 2 | 3 | 6 | Éviter : formats figés au cahier des charges | Chef de projet | 5 février |
| R6 | Opérateurs indisponibles pour la formation en juillet | 13 | 3 | 2 | 6 | Réduire : planning de formation validé en avril | Production | 30 avril |
| R7 | Hausse du prix des composants | 6 | 2 | 2 | 4 | Transférer : prix ferme et non révisable | Achats | à la commande |
| R8 | Non-conformité de la machine à la réglementation | 9 | 1 | 4 | 4 | Réduire : revue de conformité pendant la recette en usine | Qualité | 16 juin |
| R9 | Panne de l’ancienne ligne avant l’arrêt programmé | avant 10 | 2 | 2 | 4 | Accepter : pièces critiques en stock, plan de repli | Maintenance | revu à chaque jalon |
Deux colonnes s’ajoutent au fil du projet : la criticité après traitement, et le statut (ouvert, en traitement, clos, survenu). Sur l’exemple, R1 descend à 8 quand les points d’avancement confirment le planning du fournisseur, et R4 est clos dès le sondage de la dalle.
5. Suivre et revoir à chaque jalon
Le registre se relit à chaque jalon et en comité de pilotage : les étapes d’un projet et leurs jalons de décision donnent le rythme des revues. Cinq questions à chaque revue :
- Les actions prévues ont-elles été faites, à la date prévue ?
- La criticité a-t-elle baissé après l’action ? Si non, l’action est à revoir.
- Quels risques sont clos, parce que leur période est passée ou que leur cause a disparu ?
- Quels risques nouveaux sont apparus depuis la dernière revue ?
- Quels risques sont survenus, et sont donc devenus des problèmes à traiter tout de suite ?
Sur l’exemple, la revue du jalon de commande, le 5 mars, clôt R5 et R7, ajoute un risque de retard de livraison des flacons pour les essais, et confirme que R1 et R3 restent les deux priorités.
Les erreurs qui rendent le registre inutile
- Soixante risques génériques sans responsable. Personne ne les lit. Dix risques propres au projet, chacun avec un nom, valent mieux.
- Des problèmes cotés comme des risques. Un fait constaté se traite tout de suite, il n’attend pas la revue suivante.
- Des causes à la place des risques. « Fournisseur chargé » n’est pas coté ; « retard de fabrication » l’est.
- Une gravité déconnectée des objectifs. Si l’échelle ne parle ni de délai, ni de coût, ni de performance, la cotation reflète une impression.
- Un registre rempli au lancement puis rangé. Les risques changent à chaque étape : ceux de la consultation ne sont pas ceux de l’installation.
Du projet à l’entreprise
Le management des risques d’un projet est une déclinaison du management des risques de l’entreprise. L’ISO 31000 s’applique à toute organisation et à toute activité, de la stratégie aux opérations : la même démarche sert à la direction pour ses risques stratégiques, financiers ou de sûreté, et au chef de projet pour les risques de son projet.
Trois liens méritent d’être faits. Les critères de gravité du projet doivent être cohérents avec ceux de l’entreprise : un retard qui menace un client stratégique est grave, même s’il est court. Un risque qui dépasse le projet (une crise d’approvisionnement, une non-conformité réglementaire) remonte à la direction. Et un risque peut aussi être une opportunité : l’ISO 31000 définit le risque comme un écart, positif ou négatif, et une livraison anticipée du fournisseur se prépare comme un retard, pour en tirer parti.
Et l’AMDEC ?
Le registre des risques porte sur le projet : ce qui peut l’empêcher de tenir son délai, son budget ou sa performance. L’AMDEC, analyse des modes de défaillance, de leurs effets et de leur criticité, porte sur le produit ou le procédé : comment la future ligne peut tomber en panne, avec quel effet, et comment le détecter. Les deux se complètent, et l’AMDEC menée avec le fournisseur pendant la conception nourrit souvent le registre de nouveaux risques.